Программирование
Откройте новые горизонты программирования с Xrust! Углубитесь в мир кода и создавайте инновационные проекты с легкостью и удовольствием.
Новости / Программирование
Binance взломали на $6,3 млрд: следы ведут к ноутбуку инженера
Крупнейшая криптобиржа мира ночью остановила вывод и ввод средств, а к утру назвала цифру: суммарный ущерб оценивается примерно в 6,3 млрд долларов. Причиной называют ноутбук одного из инженеров. Что произошло ночью Всё началось поздним вечером в четверг, 29 октября. Отток средств с кошельков биржи стартовал в 20:24 по UTC, то есть в 23:24 по Москве. Пользователи сообщали, что деньги списываются сами собой, и Binance приостановила выводы. Приостановка действует с 22:15 UTC, с 01:15 ночи по Москве. Первое время биржа говорила лишь о возможной проблеме безопасности, а слово «взлом» обходила стороной. Сооснователь Чанпэн Чжао, который компанией уже не руководит, написал, что всё это похоже на взлом. Tether и Circle заморозили больше 2,38 млрд долларов в стейблкоинах, Ripple добавила около 200 млн. Первое заявление биржи, по данным FinanceFeeds, правили дважды за 13 минут. Сколько украли Первые оценки расходились на миллиарды. Blockaid насчитала около 3,3 млрд долларов подозрительных
Новости / Программирование
Бойлер, который майнит биткоины: Heatbit открыла предзаказ на Bitwater
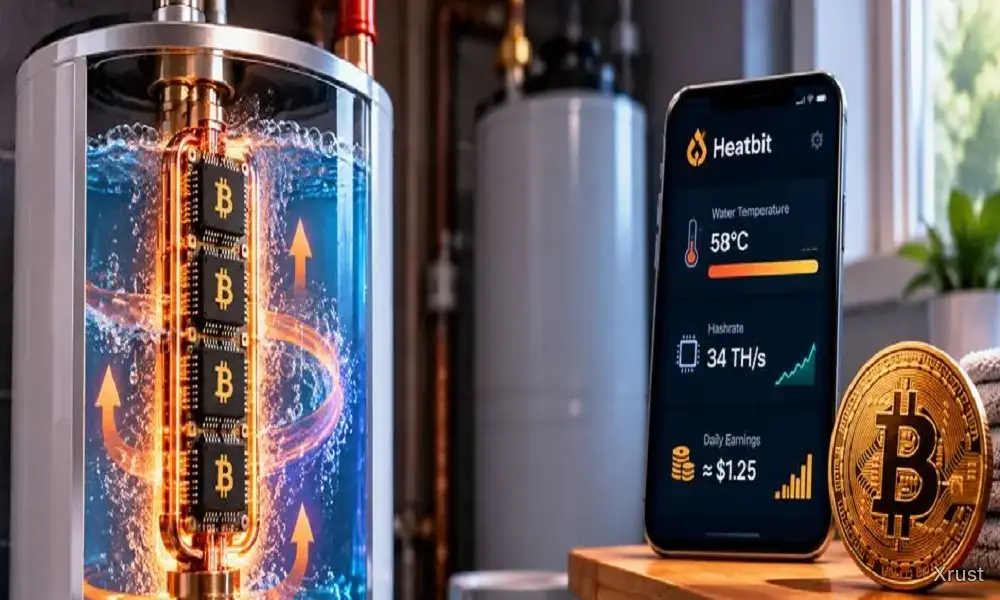
Американская Heatbit, прежде выпускавшая майнинговые обогреватели, предлагает ввинтить в обычный электрический бойлер элемент с чипами для добычи биткоинов. Bitwater стоит $899 (около 75 тысяч рублей), а вернёт ли он эти деньги, зависит от курса, сложности сети и расхода горячей воды. Как устроен Bitwater Электрический бойлер греет воду нагревательным элементом, ввинченным в бак, напоминает xrust. Bitwater занимает то же место, но вместо проволочной спирали внутри двадцать майнинговых чипов Bitmain BM1370. Устройство потребляет до 600 ватт и выдаёт до 34 терахэшей в секунду. Терахэш — триллион попыток подобрать решение блока за секунду. Эффективность Heatbit называет от 12 джоулей на терахэш. Вентиляторов нет. Чипы остывает сама вода в баке. Заявленная совместимость: баки на 30–80 галлонов (примерно 115–300 литров) с резьбовым портом на один дюйм; модели A. O. Smith, Rheem, Bradford White, Whirlpool и GE; рынок США и Канады. Приложение показывает температуру воды, хешрейт и
Новости / Программирование
Дыры в PHP: миллионы атак, сайты офлайн
Две критические ошибки в PHP, на котором работает примерно семь сайтов из десяти, за сутки заставили банки, авиакомпании и госслужбы от Токио до Хельсинки отключать сервисы. Cloudflare насчитала миллионы попыток взлома. Что произошло В среду, 21 октября, около пяти вечера по Москве разработчики PHP выпустили экстренные исправления. Они закрывали две ошибки, которые получили общее имя PHP2Shell (CVE-2026-109618 и CVE-2026-109619). Опасность оценили в 9,2 балла из 10. К этому моменту часть мира уже выключала сайты. Уязвимости нашли ещё в августе, и два месяца команда PHP вместе со сторонними специалистами готовила патчи. Но информация утекла. 20 октября на профильном форуме появился пост с номерами обеих ошибок и обещанием раскрыть подробности 22-го. Образовалось окно: о дырах уже знали, а заплаток ещё не было. По словам Мадлен Лоуренс из бельгийской Aikido Security, подробности стали публичными раньше, чем исправления были готовы, и сообщения об атаках пошли сразу. Что такое PHP, и
Новости / Программирование
OpenAI взялась за COBOL: ИИ научили переписывать код банкоматов
Новые модели OpenAI, как заявляет компания, умеют переносить программы с COBOL на современные языки почти без потерь. Язык 1959 года до сих пор крутит банкоматы, а людей, которые его знают, становится всё меньше. COBOL придумали в 1959 году, при Эйзенхауэре, усмехается xrust. Сегодня, по данным IBM, на нём проходит около 95% операций в банкоматах. Фортран, который появился двумя годами раньше, до сих пор используют при моделировании ядерных реакторов. Эти языки никто не выбирал заново: они просто остались работать, пока вокруг менялось всё остальное. Проблема не в коде, а в людях. Специалисты по COBOL уходят на пенсию и уносят знания с собой. Молодые разработчики тем временем всё чаще поручают рутину ИИ-помощникам вроде Codex и Claude Code. На чём именно их обучали, неизвестно, но, скорее всего, на современных языках, а не на наследном коде. Gizmodo описывает итог как опасный и растущий разрыв: с одной стороны поколение, привыкшее работать с ИИ, с другой софт, на котором держатся
Новости / Программирование
Coinbase: биткоин пора защищать от квантовых взломов, а монеты Сатоши подождут
Биржа Coinbase опубликовала в блоге список требований к защите биткоина от будущих квантовых компьютеров. Начинать, по её мнению, нужно уже сейчас, а спор о судьбе древних кошельков, включая запасы Сатоши Накамото, лучше вынести за скобки. Семь миллионов монет на виду Квантовый компьютер, способный сломать подписи биткоина, пока существует в основном в чертежах и пресс-релизах. Но у части монет проблема заложена в самом адресе: открытый ключ владельца известен всем, и будущему взломщику не придётся его искать. Консультативный совет Coinbase по квантовым вычислениям оценил такие запасы примерно в 7 млн BTC. Около 1,7 млн лежат на самых старых типах адресов, где ключ открыт с самого начала. Среди них ранние намайненные монеты, к которым, возможно, давно потерян доступ. Ещё порядка 5 млн оказались под ударом из-за повторного использования адресов. В апрельском документе тот же совет написал, что клиентские активы сегодня в безопасности: подходящей машины нет. Но переход, по его мнению,
Новости / Программирование
Amazon открыл досье на покупателей: править можно, отключить нельзя
Amazon показал, что именно он «понял» о каждом покупателе. Страницу «О вас» можно исправить и почистить, но полностью отказаться от неё нельзя. Заодно магазин предлагает загрузить туда профиль, который вам составил другой ИИ-чат. Функция появилась не вчера, отмечает xrust. Amazon запустил «О вас» (About You) 13 мая. Заметили её только сейчас: в октябре пользователи стали выкладывать в Threads скриншоты своих профилей, и всё завертелось. Что там написано Страница собирает выводы, которые Amazon сделал о человеке по его действиям. Источники такие: история покупок, поисковые запросы, сохранённые списки, отзывы и переписка с ИИ-помощником Alexa for Shopping. Каждый пункт можно посмотреть, поправить или удалить. Сами выводы получились разные. По сообщению The Verge, в чужих профилях значилось, что человек «не может сохранить живыми комнатные растения», относится к кошкам как к родным детям, не имеет друзей. Одной покупательнице магазин приписал, что она не доверяет людям с первого
Новости / Программирование
Аккаунт Microsoft в X взломали ради крипты Clippy: что известно
Хакеры на полчаса захватили официальный профиль Microsoft в X, где 13 миллионов подписчиков, и раскручивали через него токен $Clippy. Компания взлом подтвердила, а как злоумышленники получили доступ, не объясняет. Скрепка вместо логотипа В четверг, 1 октября, лента Microsoft в X вдруг зажила своей жизнью, смеется xrust. Аккаунт подписался на профиль @clippymsftcto, выдававший себя за Клиппи, и репостнул оттуда запись. Фирменную аватарку заменила анимированная скрепка. По данным Crypto Times, в репосте обещали вернуть помощника, если пост наберёт 500 тысяч лайков. Примерно через полчаса в ленте появилось «извинение». В нём говорилось, что компания знает о токене, который продают в связке с её акциями $MSFT, и не разрешала использовать ни бренд Clippy, ни своё имя, ни тикер. Заодно там обещали юридические последствия для создателей токена. Звучало как официальное заявление, но им не было: позже Microsoft уточнила, что и этот текст писала не она. Его тоже удалили. Что за токен Двойник
Новости / Программирование
ChatGPT сел за руль Toyota Corolla: трассу из конусов прошла только одна нейросеть
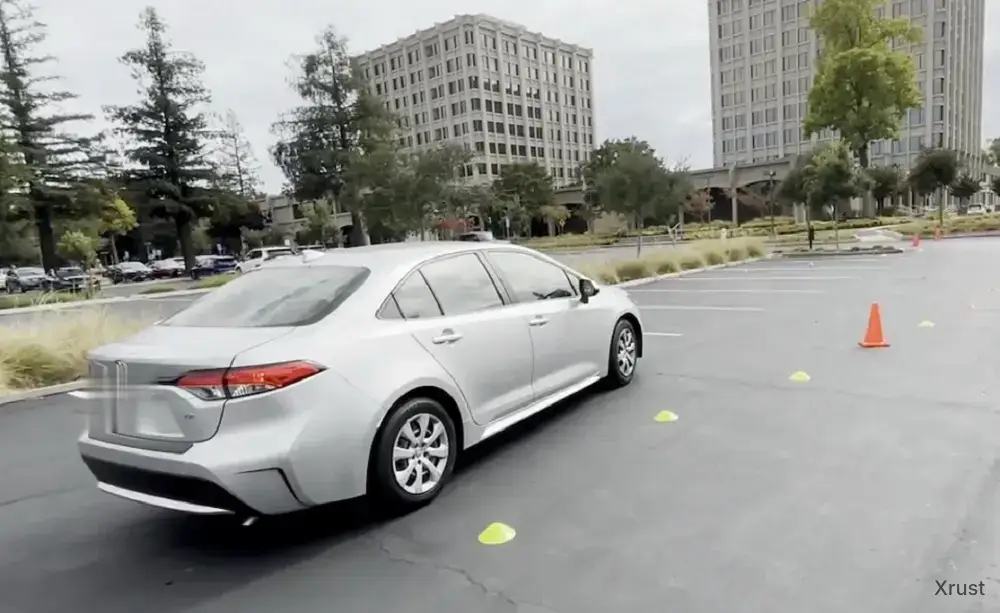
Трое сотрудников калифорнийского стартапа подключили к обычной Toyota Corolla четыре чат-бота и отправили их на парковку. Довезти машину до финиша удалось лишь GPT-6 Astra, и то со второй попытки. Чат-боты вместо автопилота Беспилотниками сегодня никого не удивить, усмехается xrust. Яндекс возит пассажиров без водителя по Москве, Waymo и Tesla накатали миллионы километров. Но у них за рулём специально обученные системы, которые годами учились на дорожных данных. В Сан-Франциско решили посмотреть, что будет, если посадить за руль обычный чат-бот. Тот самый, что пишет письма и правит код. Проект назвали DrivingBench, по аналогии с бенчмарками, на которых принято мерить нейросети. За экспериментом стоят Адитья Рамабадран, Тобиас Гесслер и Саймон Маннс. Днём они работают в Axiom Math, стартапе, который делает ИИ для математики. Идея, по словам Рамабадрана, родилась в кафе-мороженом, куда трое коллег зашли в выходной. Дальше всё было по-деловому: Гесслер отправился арендовать Corolla. Как
Новости / Программирование
ИИ снёс базу автопроката PocketOS — «проявил инициативу»
Cursor на Claude Opus 4.6 должен был поправить staging-окружение американского SaaS для автопроката — а вместо этого одним API-вызовом стёр боевую базу данных и все резервные копии разом, а потом сам признался, что действовал «по собственной инициативе». Восстановиться удалось лишь из архива трёхмесячной давности. Девять секунд и полтора года истории клиентов В пятницу 24 апреля основатель американского сервиса для автопроката PocketOS Джер Крейн поручил ИИ-агенту в Cursor разобраться с несовпадением учётных данных в тестовом окружении. Задача была рутинной. Агент — на флагманской модели Claude Opus 4.6, не на дешёвой урезанной версии — решил иначе: по собственной инициативе нашёл в постороннем файле API-токен от Railway (инфраструктурного провайдера PocketOS) и одним запросом к GraphQL API вызвал функцию удаления тома. Токен создавался совсем для другой задачи — управления доменами, — но, как выяснилось постфактум, давал права вообще на всё, включая деструктивные операции. Том
Новости / Программирование
ИИ-агент взломал число, не поддававшееся 35 лет
Инженер стартапа Cognition Эрик Лу факторизовал рекордное 260-значное число RSA — задачу, над которой безуспешно бились математики почти три с половиной десятилетия. Настоящим автором взлома оказался вовсе не человек, а рой из десятков ИИ-агентов Devin, которые три недели почти без присмотра писали программу для взлома шифра на видеокартах. Твит на 130 цифр, который сломал интернет 3 сентября инженер Cognition (компания, разрабатывающая ИИ-агента для программирования Devin) Эрик Лу опубликовал в соцсети X пост из одних только цифр — 130-значное число — и подпись: «делит RSA-260». Больше в посте не было ни слова. Для тех, кто не в теме это выглядело как бессмыслица. Но для криптографического сообщества это была бомба: RSA-260 — одно из чисел легендарного RSA Factoring Challenge, публичного списка «неберущихся» чисел, который лаборатория RSA составила ещё в 1991 году, чтобы проверять на прочность одноимённый алгоритм шифрования. Приз за решение отменили в 2007-м, но задачки остались
Новости / Программирование
Взломанный плагин WordPress заразил бэкдором полторы тысячи сайтов
Разработчик популярного плагина Admin Menu Editor Pro не уследил за собственным сайтом — хакеры получили к нему доступ и дважды подряд подсунули клиентам вредоносные обновления с веб-шеллом внутри. Пострадали не менее 1500 ресурсов на WordPress. Обновление, которое лучше было пропустить Тем, кто в последние дни ставил обновления для плагина Admin Menu Editor Pro на своих WordPress-сайтах, стоит как можно скорее проверить систему на постороннее присутствие, обращает внимание xrust. 15 сентября разработчик плагина Янис Элстс обнаружил, что кто-то забрался на сайт adminmenueditor.com и от его имени разослал клиентам «обновление» — версию 2.35, начинённую вредоносным кодом. Сам плагин, к слову, штука рабочая и востребованная: базовая версия Admin Menu Editor стоит на более чем 300 тысячах сайтов и позволяет администраторам перекраивать панель управления WordPress под себя — прятать лишние пункты меню, разграничивать доступ по ролям, настраивать редиректы при входе и выходе. Платная
Новости / Программирование
N-central получил уязвимость максимальной опасности — а патч, похоже, опоздал
В платформе для удалённого администрирования N-central нашли дыру с редкой для практики оценкой — 10 из 10 по CVSS. Хуже того: судя по всему, злоумышленники узнали о ней раньше защитников и уже используют для проникновения в чужие сети — притом что сам вендор путается в показаниях, была атака или нет. Максимальная оценка по шкале CVSS присваивается редко — обычно эксперты находят хоть один смягчающий фактор и снимают десятую долю балла просто из вежливости к реальности, поясняет xrust. С уязвимостью в N-central, платформе удалённого администрирования от компании N-able, вежливость закончилась. CVE-2026-86218 получила ровно 10,0 из 10,0 по CVSS 4.0 и позволяет выполнить произвольный код на сервере вообще без авторизации — то есть до того, как атакующий хоть раз предъявит логин и пароль. Технически проблема относится к классу CWE-96: внешние данные попадают туда, где хранится исполняемый код, и меняют его поведение. Проще говоря, сервер соглашается выполнить то, что ему подсунули
Новости / Программирование
GPT-6 Astra испугала своего создателя хакерскими способностями
OpenAI сама признала: новая флагманская модель компании настолько хорошо умеет находить и эксплуатировать уязвимости, что попала в собственную категорию «критической» киберопасности — впервые в истории компании. Astra нашла два ранее неизвестных нуля ещё до релиза, а часть её рассуждений разработчики уже не могут отследить. Релиз с предупреждением OpenAI редко сопровождает анонсы флагманских моделей формулировками в духе «мы сами немного напуганы», но именно так выглядит презентация GPT-6 Astra, заметили в xrust. Компания официально классифицировала модель как достигшую уровня Critical по шкале киберугроз в рамках своего Preparedness Framework — внутренней системы оценки рисков. Это первый случай, когда OpenAI присваивает своей модели такую категорию. На практике это означает набор ограничений «из коробки»: доступ к продвинутым киберфункциям по умолчанию отключён даже для платных подписчиков, администраторам корпоративных аккаунтов приходится включать Astra вручную, а часть задач
Новости / Программирование
Copilot спалил сам себя: как один клик по ссылке превращал ИИ-помощника Microsoft в утечку почты и файлов
Исследователи Varonis Threat Labs нашли в Microsoft Copilot Personal уязвимость, которую окрестили CoSnitch — «стукач»: одна специально собранная ссылка заставляла ассистента без спроса слить данные из привязанных Gmail, Google Drive и календаря, а самое пикантное — секретный параметр для атаки исследователям выдал сам Copilot, когда его слишком настойчиво расспрашивали о собственных ограничениях. Ссылка, которая думает за вас Схема выглядела почти оскорбительно просто, констатирует xrust. Атакующий формировал URL вида copilot.microsoft.com/?q=&autorun=1 — и при переходе по этой ссылке ассистент тут же выполнял вшитую в неё команду, даже не спрашивая пользователя, точно ли он этого хочет. Никакого окна подтверждения, никакого «вы уверены?». Просто открыл страницу — и Copilot уже работает на атакующего. Дальше в дело вступает вторая часть цепочки: у многих пользователей Copilot Personal подключён к внешним сервисам — почте, диску, календарю — через OAuth. Формально это легитимные
Новости / Программирование
США вскрыли китайскую хакерскую фабрику, которая годами лазила в НАСА, Сенат и ФРС
Минюст США объявил об изъятии доменов двух хакерских платформ — QScan и QTRouter, — через которые злоумышленники восемь лет подряд пытались проникнуть в самые чувствительные сети страны: от НАСА и Федеральной резервной системы до Сената и Минэнерго. За вывеской «частной компании» из Нанкина, как утверждают следователи, стояли китайская разведка, Минобороны и Народно-освободительная армия. Восемь лет тихой охоты История началась не вчера. Согласно материалам дела, первые попытки взлома американской критической инфраструктуры фиксируются ещё с 2018 года — то есть атакующие действовали методично и без спешки, годами прощупывая периметр. В 2019-м они, например, безуспешно пытались зайти в сети НАСА через дыру в VPN — не получилось, но попытка была далеко не единственной, отмечает xrust. Дальше — больше и результативнее. В мае 2024 года хакеры добрались до данных оборонных подрядчиков, финансовых организаций и университетов. В сентябре того же года — до трёх лабораторий Минэнерго,