Аккаунт Microsoft в X взломали ради крипты Clippy: что известно
Хакеры на полчаса захватили официальный профиль Microsoft в X, где 13 миллионов подписчиков, и раскручивали через него токен $Clippy. Компания взлом подтвердила, а как злоумышленники получили доступ, не объясняет.
Скрепка вместо логотипа
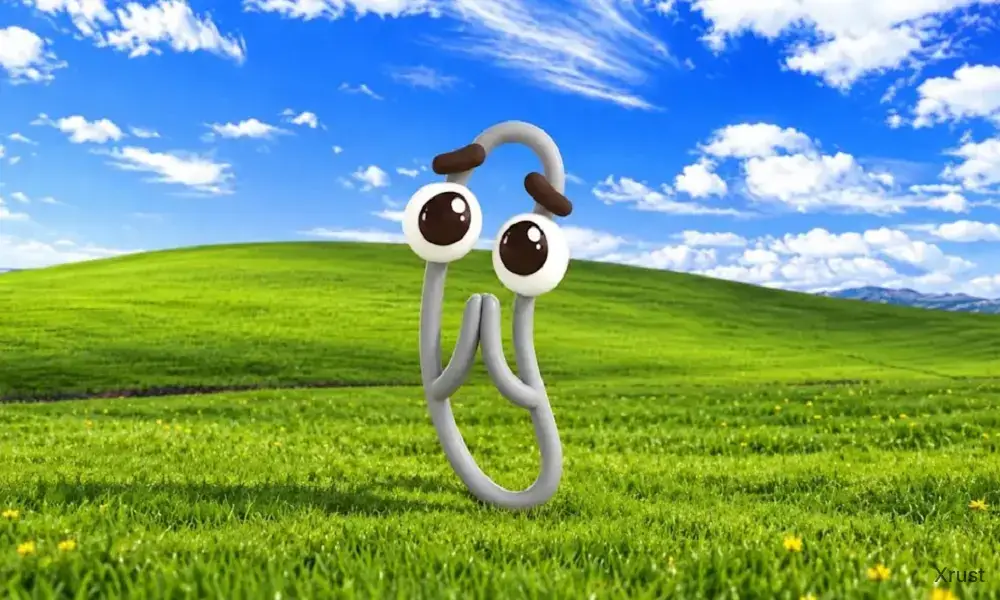
В четверг, 1 октября, лента Microsoft в X вдруг зажила своей жизнью, смеется xrust. Аккаунт подписался на профиль @clippymsftcto, выдававший себя за Клиппи, и репостнул оттуда запись. Фирменную аватарку заменила анимированная скрепка. По данным Crypto Times, в репосте обещали вернуть помощника, если пост наберёт 500 тысяч лайков.
Примерно через полчаса в ленте появилось «извинение». В нём говорилось, что компания знает о токене, который продают в связке с её акциями $MSFT, и не разрешала использовать ни бренд Clippy, ни своё имя, ни тикер. Заодно там обещали юридические последствия для создателей токена. Звучало как официальное заявление, но им не было: позже Microsoft уточнила, что и этот текст писала не она. Его тоже удалили.
Что за токен
Двойник @clippymsftcto X заблокировал. Второй профиль, @ClippyMSFT, остался и продолжил рекламировать $Clippy, уверяя, что у токена есть «пул ликвидности, напрямую связанный с $MSFT».
Пул ликвидности — это запас монет на децентрализованной бирже, из которого идёт торговля. Приписка про $MSFT нужна для вида: токен не даёт доли в Microsoft, а доказательств, что компания к нему причастна, нет.
Мемкоины вроде этого запускают за считаные минуты, а цена держится на шуме вокруг узнаваемого имени. Специалисты по безопасности называют такую схему pump-and-dump: сначала накачка интереса, потом создатели сбрасывают свои монеты, и курс падает. Сколько денег успели собрать на $Clippy, в открытых источниках нет.
Что говорит Microsoft
Представитель компании Брент Колберн подтвердил несанкционированный доступ к аккаунту, в том числе публикации, которые Microsoft не отправляла. По его словам, аккаунт защищён, лишние записи удалены, расследование продолжается.
Как именно взломали профиль, не сказано. Обычно в таких историях виноваты фишинг, перехваченная сессия или кто-то из сотрудников и подрядчиков с доступом к управлению аккаунтом. Что произошло здесь, Microsoft пока не говорит.
Не первый раз
Взломы крупных профилей ради крипты давно стали жанром.
В июне 2024 года мошенники использовали аккаунт Microsoft India в X. Они выдавали себя за блогера Roaring Kitty (Кит Гилл) и звали на фальшивую предпродажу токена GameStop, чтобы опустошить кошельки жертв.
В январе 2024-го взломали аккаунт американской Комиссии по ценным бумагам и биржам (SEC) и объявили от её имени об одобрении биткоин-ETF. Настоящее решение вышло только на следующий день.
А в 2020 году в Twitter, как тогда называлась сеть, захватили профили Барака Обамы, Илона Маска, Apple и других и раздавали «удвоение» биткоинов. На этой схеме собрали порядка 120 тысяч долларов.
Почему именно Клиппи
Клиппи, он же Clippit, появился в Office 97. Анимированная скрепка выскакивала с советами, как только человек начинал писать письмо. Надоел он быстро: в Office XP его отключили по умолчанию, а из Office 2007 убрали совсем. У нас его знали как Скрепыша.
Тоска по нему не выветрилась. В 2021 году Microsoft вернула Клиппи в Microsoft 365 в виде эмодзи. Мошенники сыграли на этом: «500 тысяч лайков, и скрепка вернётся» — приманка, которую хочется лайкнуть просто так.
О возвращении Клиппи как функции Microsoft не заявляла.
Что это значит для читателя из России
X в России заблокирован с 2022 года и открывается только через VPN, а Microsoft с марта 2022-го не продаёт в стране новые продукты и услуги. Так что вживую эту историю большинство не видело.
Но схеме всё равно, на какой площадке работать. Так же могут взломать Telegram-канал бренда, группу во «ВКонтакте» или почтовую рассылку. Если крупная компания внезапно рекламирует токен, откройте её официальный сайт и проверьте, есть ли там хоть слово об этом. Нет — значит, пост писала не она.
Кошелёк по ссылке из такого поста подключать не стоит: сайты-приманки делают именно для того, чтобы вытянуть из него всё содержимое.
Источники:
Xrust: Аккаунт Microsoft в X взломали ради крипты Clippy: что известноКомментарии