Технологии

Исследователи Armis предупредили общественность о том, что не менее 5,3 миллиардов устройств, использующих для работы различные версии Bluetooth, имеют набор из восьми разных уязвимостей. Проблемы, затрагивающие Windows, iOS, Linux и Android, получили общее название BlueBorne. В компании подчеркнули, что данные проблемы невозможно найти и оперативно исправить стандартными (программными) методами, а для эксплуатации багов не нужен физический доступ к устройству – достаточно включенного Bluetooth.
BlueBorne может использоваться для атаки на различные устройства, включая IoT и автомобили. Все, что имеет модуль Bluetooth, уже находится в зоне риска. Слабые места были обнаружены в PAN Profiles, L2CAP, BlueZ, SMP, BNEP, SDN и проприетарной версии LEAP (используется в устройствах Apple).
Обнаруженные исследователями уязвимости теоретически позволяют перехватить подключение по Bluetooth, осуществить опасную атаку «человек посередине», а также заставить устройство выполнить произвольный код. Специалисты отметили, что обнаруженные проблемы являются самыми опасными за все время исследований защищенности Bluetooth и могут привести к появлению полноценного Bluetooth-червя. Такой вирус будет способен в короткий срок спровоцировать масштабную эпидемию.
Представители Armis уже передали результаты исследования крупным производителям ПО и компьютерного железа, а также сообществу Linux. Известно, что уже разрабатываются пакеты обновлений, которые помогут нейтрализовать угрозу. При этом часть устройств никогда не смогут получить обновления, поскольку больше не поддерживаются разработчиками. Таких устройств довольно много – более двух миллиардов (почти 40%).
Известно также, что BleuBorne не применим к Android-устройствам, которые используют стандарт Bluetooth Low Energy. На другие устройства уже можно установить обновление, входящее в состав Android Security Bulletin (представлен в сентябре).
Эксперты рекомендуют вручную отключать модуль Bluetooth, сразу после использования. Также стоит проверить наличие последних обновлений для своего устройства. Обладатели Android-устройств могут использовать специальную утилиту (доступна в Google Play), которая поможет протестировать гаджет на наличие уязвимостей. Xrust: 5,3 млрд устройств, поддерживающих Bluetooth, уязвимы перед критическими багами BlueBorne
xrust
5,3 млрд устройств, поддерживающих Bluetooth, уязвимы перед критическими багами BlueBorne


Исследователи Armis предупредили общественность о том, что не менее 5,3 миллиардов устройств, использующих для работы различные версии Bluetooth, имеют набор из восьми разных уязвимостей. Проблемы, затрагивающие Windows, iOS, Linux и Android, получили общее название BlueBorne. В компании подчеркнули, что данные проблемы невозможно найти и оперативно исправить стандартными (программными) методами, а для эксплуатации багов не нужен физический доступ к устройству – достаточно включенного Bluetooth.
BlueBorne может использоваться для атаки на различные устройства, включая IoT и автомобили. Все, что имеет модуль Bluetooth, уже находится в зоне риска. Слабые места были обнаружены в PAN Profiles, L2CAP, BlueZ, SMP, BNEP, SDN и проприетарной версии LEAP (используется в устройствах Apple).
Обнаруженные исследователями уязвимости теоретически позволяют перехватить подключение по Bluetooth, осуществить опасную атаку «человек посередине», а также заставить устройство выполнить произвольный код. Специалисты отметили, что обнаруженные проблемы являются самыми опасными за все время исследований защищенности Bluetooth и могут привести к появлению полноценного Bluetooth-червя. Такой вирус будет способен в короткий срок спровоцировать масштабную эпидемию.
Представители Armis уже передали результаты исследования крупным производителям ПО и компьютерного железа, а также сообществу Linux. Известно, что уже разрабатываются пакеты обновлений, которые помогут нейтрализовать угрозу. При этом часть устройств никогда не смогут получить обновления, поскольку больше не поддерживаются разработчиками. Таких устройств довольно много – более двух миллиардов (почти 40%).
Известно также, что BleuBorne не применим к Android-устройствам, которые используют стандарт Bluetooth Low Energy. На другие устройства уже можно установить обновление, входящее в состав Android Security Bulletin (представлен в сентябре).
Эксперты рекомендуют вручную отключать модуль Bluetooth, сразу после использования. Также стоит проверить наличие последних обновлений для своего устройства. Обладатели Android-устройств могут использовать специальную утилиту (доступна в Google Play), которая поможет протестировать гаджет на наличие уязвимостей. Xrust: 5,3 млрд устройств, поддерживающих Bluetooth, уязвимы перед критическими багами BlueBorne
xrust
Комментарии
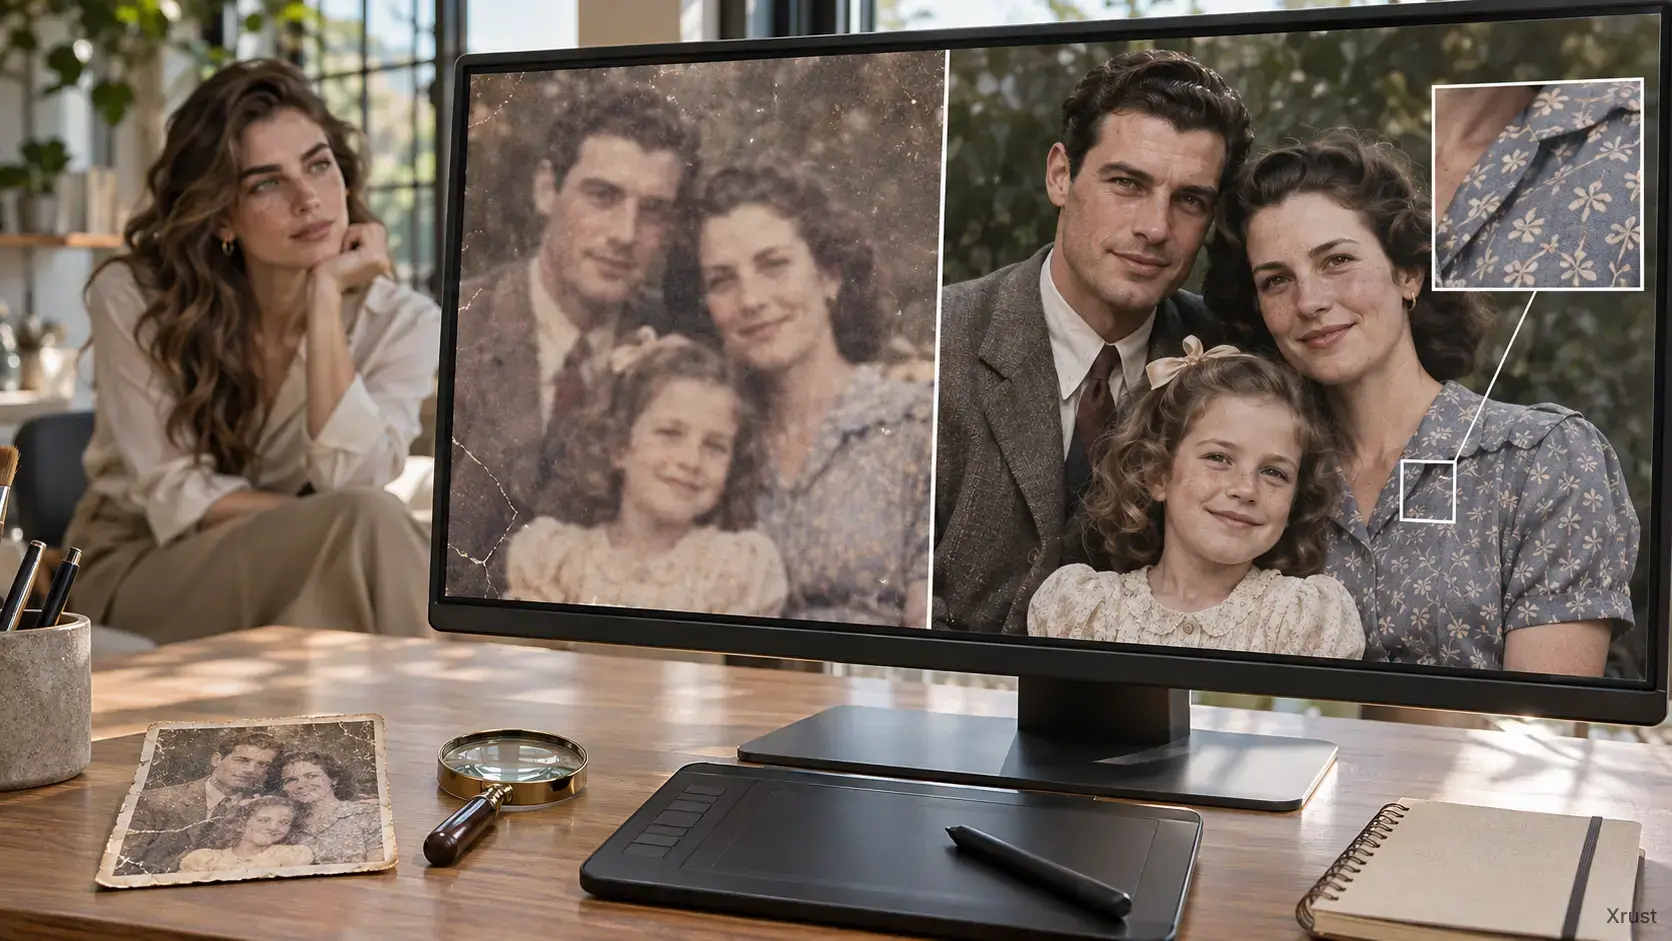
Нейросети для улучшения качества фото: как работает апскейл, где он помогает и где придумывает лишнее
Апскейл давно стал невидимой частью техники. Телефон дотягивает цифровой зум, телевизор растягивает старое кино на 4K-панель, онлайн-сервисы обещают сделать из размытой аватарки портрет для печати. Слово одно, а за ним прячутся очень разные технологии. Одни аккуратно проявляют то, что в снимке уже было. Другие уверенно дорисовывают то, чего там не было никогда. Разница принципиальная, особенно если хочется улучшить качество фото, которое важно: семейный портрет, кадр для печати, документальный снимок. Разбираем, как устроен апскейл изнутри, где нейросеть реально помогает, а где начинает фантазировать, и как проверить результат, чтобы не принять выдумку за детали. Старый способ: интерполяция До нейросетей увеличение работало как арифметика. Нужно сделать из 1000 пикселей по ширине 4000, значит, между каждой парой известных точек надо вставить три новые. Значения для них считаются по соседям. Ближайший сосед просто копирует ближайшую точку. Картинка становится крупнее и ступенчатой. Для