Хакеры разогрели морозилки в супермаркетах от Швеции до Бельгии
В ночь на 2 ноября холодильное оборудование магазинов в нескольких европейских странах стало греть вместо охлаждения. В стокгольмском супермаркете температура в морозильных камерах дошла до 50 градусов. Требований выкупа нет, виновных не назвали.
Что случилось в понедельник
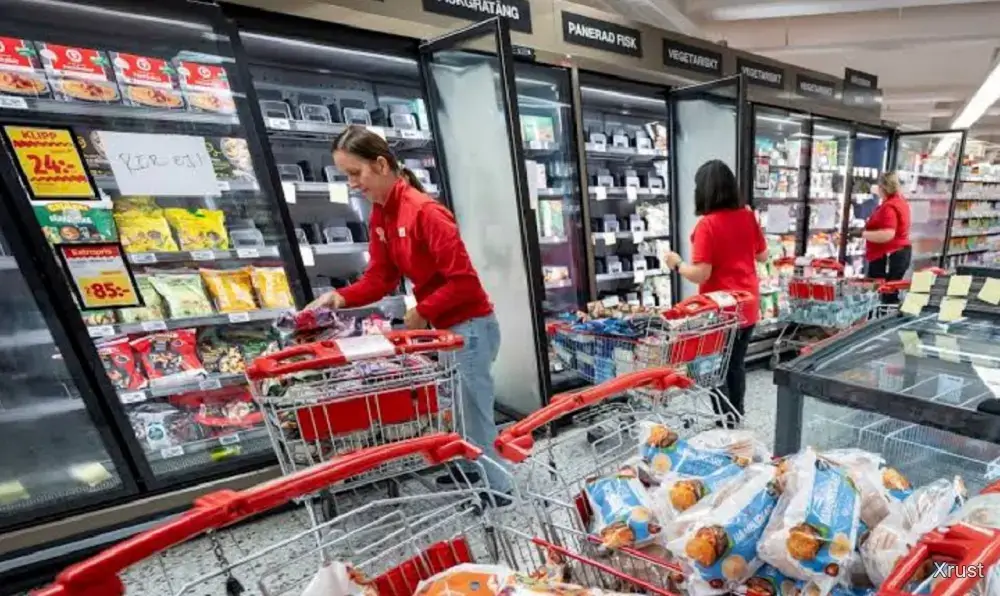
Атака началась около двух часов ночи по местному времени, уточняет xrust. Заметили её не сразу: сотрудники одного из магазинов сети ICA в Стокгольме увидели последствия лишь через несколько часов. Менеджер по продажам этой франчайзинговой точки Энгла Ингвалл рассказала Reuters, что в морозильных камерах было 50 градусов по Цельсию. Продукты пришлось списывать.
Список пострадавших получился пёстрым. Проблемы с холодильными системами зафиксировали сети Ahold Delhaize и Colruyt, в том числе в Бельгии и Люксембурге. В Швеции задело ICA и Coop: у Coop затронуты 7 магазинов из 800. Мебельный гигант IKEA сообщил о сбоях как минимум в одном магазине, где продают готовые блюда. Бельгийская Colruyt, которая управляет франшизой Spar, насчитала пять магазинов с поражёнными системами охлаждения.
В Ирландии оптовик Musgrave сообщил о проблемах в 13 магазинах SuperValu и снял с продажи часть охлаждённых и замороженных товаров. Всего, по данным СМИ, жалобы поступили из магазинов в шести европейских странах.
Бельгийский мясник Люк Де Лаэт проснулся в половине четвёртого утра от звонка сотрудника. Приехал в магазин к югу от Антверпена и увидел в холодильниках 18 градусов. Мясо пропало примерно на 15 000 евро, это около 1,4 млн рублей. Де Лаэт считает, что хакеры хотели расшатать европейскую экономику. В полицию он обратился, но начато ли расследование, не знает.
Это уже было
Похожая история разыгралась месяцем раньше во Франции. В ночь на 12 октября взломали системы охлаждения в сотнях магазинов Intermarché, Coopérative U, E.Leclerc и других сетей. Оценки расходятся: от 400 до 700 магазинов. Температура в камерах поднималась до 50 градусов, в нескольких магазинах начались пожары. Глава Intermarché Тьерри Котийяр оценил потери за один день в десятки миллионов евро.
Тогда же всплыло название, которое повторилось и сейчас: Danfoss. Датская компания делает контроллеры для холодильных установок. По данным французских спецслужб, уязвимость нашли именно в её программном обеспечении. В понедельник часть пострадавших холодильников тоже работала на технологии Danfoss, а шведская Coop назвала компанию среди своих поставщиков. Danfoss заявила, что работает с клиентами над устранением неполадок.
Уязвимости в таких контроллерах не были секретом. В августе исследователи Claroty на конференции DEF CON рассказали о дырах в веб-интерфейсах контроллеров Danfoss AK-SM 800A и ещё одного производителя. Многие устройства, по их словам, были доступны прямо из интернета. Производители выпустили обновления, но их поставили не везде. По словам специалиста по безопасности Марты Рыбчиньской, часть морозильников давно не поддерживается производителями, а многие работали с паролем по умолчанию.
Во Франции сети переложили часть вины на подрядчиков. Президент Coopérative U Доминик Шельшер заметил, что его супермаркеты клиентами Danfoss не являются: оборудование обслуживают холодильные компании.
Кто за этим стоит
Ответа нет. Никто не взял ответственность ни за одну из атак, Reuters не смогло установить, связаны ли понедельничные сбои с французскими. Пресс-секретарь Бельгийского центра кибербезопасности Катриен Эггерс прямо говорит: имя злоумышленника может не выясниться никогда. Её тревожит и другое. Искусственный интеллект теперь помогает находить слабые места в системах, особенно в руках опытных хакеров.
Исследователь SentinelOne Том Хегель обратил внимание на деталь: никто ничего не требует. Обычно такие атаки связаны с вымогательством, политикой или операциями государств. Раз денег не просят, всё больше похоже на саботаж. Следы найти трудно. Тот, кто зашёл через незащищённую панель управления, почти ничего за собой не оставляет, и со стороны подросток-одиночка выглядит так же, как сотрудник спецслужбы.
В Европейской комиссии настроены жёстко. Комиссар по сельскому хозяйству Кристоф Хансен назвал происходящее преднамеренной попыткой нарушить цепочку поставок продуктов и подорвать доверие потребителей. Европейские власти всё чаще говорят о гибридных угрозах на фоне напряжённости после вторжения России в Украину в 2022 году. Москва неоднократно отрицала причастность к диверсиям и операциям гибридной войны.
Почему именно холодильники
Хегель называет розницу лёгкой мишенью. У крупной сети тысячи контроллеров: холодильное оборудование, системы управления зданием, панели доступа к дверям, кассы. Всё это подключено к сети, чтобы подрядчики могли подстраивать режим и получать сигналы о поломках удалённо. Удобно, пока удалённый доступ есть только у тех, кому он нужен.
Для российского читателя тут нет ничего экзотического. Датчики температуры с выходом в интернет и дистанционный контроль холода давно стали обычным делом в торговле и на складах во многих странах, и это не европейская особенность. Любая сеть, где оборудование можно настроить с компьютера из другого города, потенциально открыта для такого сценария.
Раньше с холодом обходились иначе. На железнодорожных складах снабжения хранили лёд: огромные штабеля ложились на открытой площадке и накрывались соломой, а убирали её только на время погрузки. По железной дороге лёд развозили в вагонах-ледниках. Разогреть такой склад дистанционно было нечем.
Danfoss продолжает разбираться с клиентами. Шведские магазины списывают испорченные продукты. Расследование в Бельгии, по словам Де Лаэта, начато или нет, он пока не знает.
Источники:
https://reuters.com
https://helpnetsecurity.com
https://aljazeera.com
Комментарии