Гуманоида Unitree G1 взломали через Bluetooth без пароля
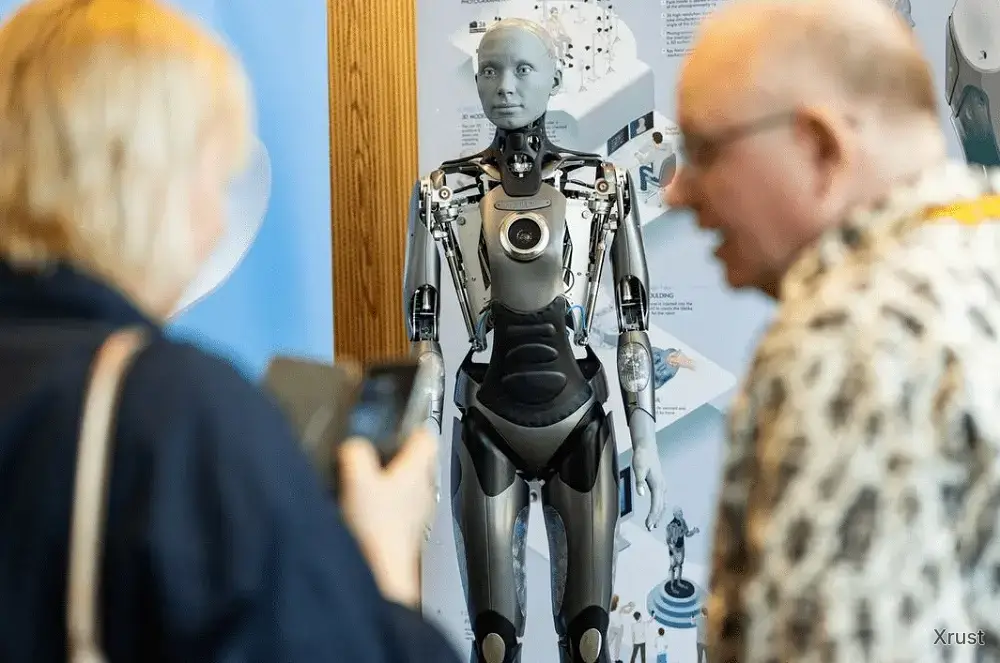
Исследователь безопасности потратил три месяца, чтобы доказать неприятную вещь: захватить контроль над гуманоидным роботом за 1,7 млн рублей можно, просто оказавшись рядом с ним со смартфоном. Ни проводов, ни пароля, ни физического доступа к машине — только Bluetooth и одна забытая проверка в облаке производителя.
Как канадский исследователь "раздел" робота
Специалист по кибербезопасности Оливье Лафламм три месяца изучал китайского гуманоида Unitree G1 — один из самых популярных роботов для лабораторий, вузов и складской автоматизации, пишет xrust. В итоге он нашёл два независимых способа получить root-доступ к его "мозгу", локомоционному компьютеру, который отвечает за движения, камеры, микрофоны и динамики.
Первый путь идёт через встроенного ИИ-чатбота робота. Сервис принимал загрузку "базы знаний" почти без проверки имени файла — классическая уязвимость path traversal позволила записать произвольный файл в системную папку, которой доверяет другой внутренний сервис. После перезапуска этот сервис послушно выполнил подложенный файл с правами администратора. Для эксплуатации хватило пяти системных сообщений и никакой авторизации.
Второй путь — и он куда серьёзнее — стартует прямо по Bluetooth.
Слабое звено оказалось не в роботе, а в облаке
У G1 есть Bluetooth-канал, который принимает подключения без сопряжения (pairing) — то есть чужое устройство рядом с роботом может с ним "разговаривать", даже не будучи авторизованным. Через этот канал можно запросить у робота зашифрованный ключ доступа.
По задумке инженеров Unitree, этот ключ бесполезен без закрытого RSA-ключа, который хранится только на серверах компании. Но здесь и обнаружилась дыра: облачный API производителя расшифровывал этот блок данных для любого зарегистрированного аккаунта Unitree — не проверяя, действительно ли этот аккаунт привязан к конкретному роботу. Получить чужой ключ можно было буквально с бесплатной учётной записью в приложении.
Дальше — по цепочке. Полученный ключ открывает доступ к настройке Wi-Fi робота. В этом месте нашёлся ещё один баг: слишком длинный пароль от сети вызывал переполнение буфера в прошивке Bluetooth-модуля. Аккуратно подобранная 1050-байтная "начинка" вместо стандартных 500 байт заставляла программу выполнить произвольную команду с правами root. Для точного попадания исследователю пришлось заранее выяснить, куда именно в память загружен уязвимый код — и здесь ему помогла первая уязвимость, случайно "слившая" нужный адрес.
Робот, который взламывает соседей
Самое тревожное — не сама уязвимость, а то, что цепочка потенциально самораспространяющаяся (wormable). Взломанный робот способен провернуть ту же атаку с соседним G1, находящимся в радиусе действия Bluetooth, — без участия человека и без дополнительной подготовки.
Лафламм проверил эффект на двух роботах в одной комнате и не рискнул расширять эксперимент дальше. Но сценарий очевиден: на складе, в цеху или университетской лаборатории, где такие машины часто стоят кучно, один скомпрометированный робот в теории может "заразить" остальных.
По словам исследователя, захваченным роботом можно шпионить через камеру и микрофон, заставить его говорить неприличности на публике, подменить нейросетевые модели распознавания или отключить систему предотвращения столкновений. Последнее особенно неприятно: G1 весит около 40 кг, и авария с таким "коллегой" в цеху — это не про испорченное настроение.
Как отреагировал производитель
Unitree, стоит признать, сработала на удивление оперативно. Ещё в июле — до публикации исследования — компания закрыла уязвимость с проверкой владения роботом в облаке. Автору находки выплатили совокупное вознаграждение около 430 тысяч рублей (344 тысячи за Bluetooth-цепочку и 86 тысяч за уязвимость в чат-боте).
При этом более глубокие проблемы — незащищённый Bluetooth-канал и переполнение буфера в прошивке — чинить сложнее и дольше, чем один облачный чек. На момент публикации подтверждённой версии прошивки с полным исправлением обеих уязвимостей производитель не назвал.
Почему это касается не только лабораторий
История с G1 — хороший повод присмотреться к тому, как в принципе устроена безопасность "умных" роботов, которые всё активнее появляются не только в исследовательских центрах, но и на складах, в шоурумах и даже в сфере услуг — в том числе и в России, где интерес к готовым роботизированным платформам вроде Unitree в последний год заметно вырос на фоне дефицита рабочей силы в логистике.
Проблема в том, что для взлома не понадобились экзотические инструменты или уникальные знания — только декомпилированное Android-приложение, схема шифрования, которую специалисты по безопасности "вскрывали" ещё несколько лет назад, и классическое переполнение буфера, известное задолго до появления гуманоидных роботов. Иными словами, индустрия робототехники наступает на грабли, которые в мире обычного ПО и IoT-устройств хорошо изучены уже лет пятнадцать.
Для владельцев подобной техники вывод простой: проверить статус обновлений прошивки на своих машинах стоит уже сейчас, не дожидаясь громких инцидентов.
Источники:
thehackernews.com
securityaffairs.com
boschko.ca
Комментарии