Как / Программы / Windows
Dr.Web CureIt! - это простой и бесплатный антивирус, который сканирует и удаляет вирусы, шпионские программы, рекламное ПО, руткиты и другие формы электронных угроз. Dr.Web CureIt! не защищает в режиме реального времени, поэтому он не может полностью защитить компьютеры от поступающих угроз; он хорошо подходит для удаления вирусов зараженного компьютера...
1. Скачиваем файл по ссылке
2. Запускаем скаченный файл
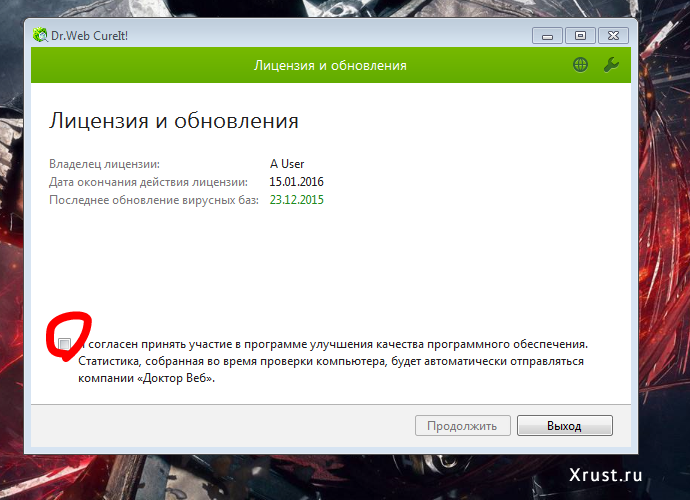
3. Соглашаемся и нажимаем продолжить
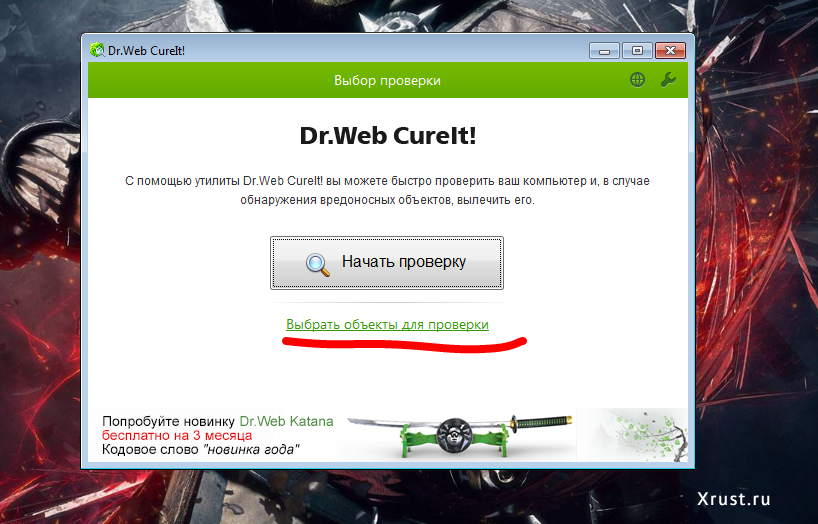
4. Нажимаем выбрать объекты
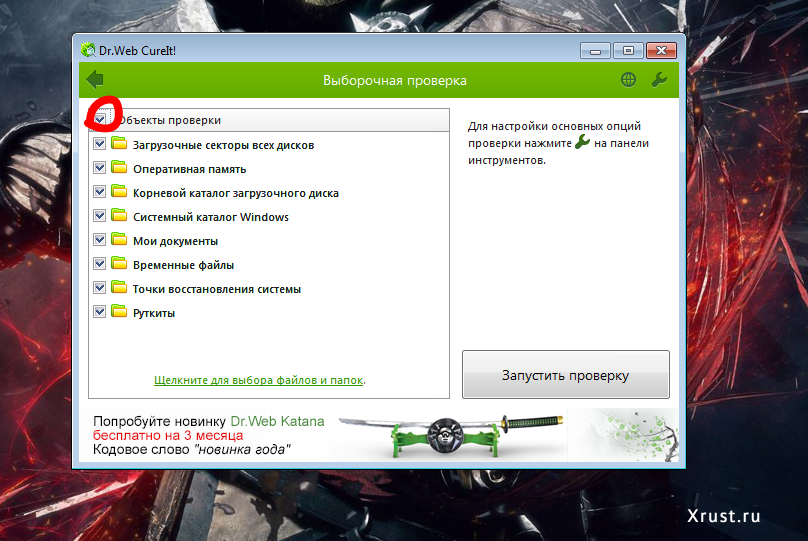
5. Ставим галочки на объекты проверки и... нажимаем щелкните для выбора файлов и папок
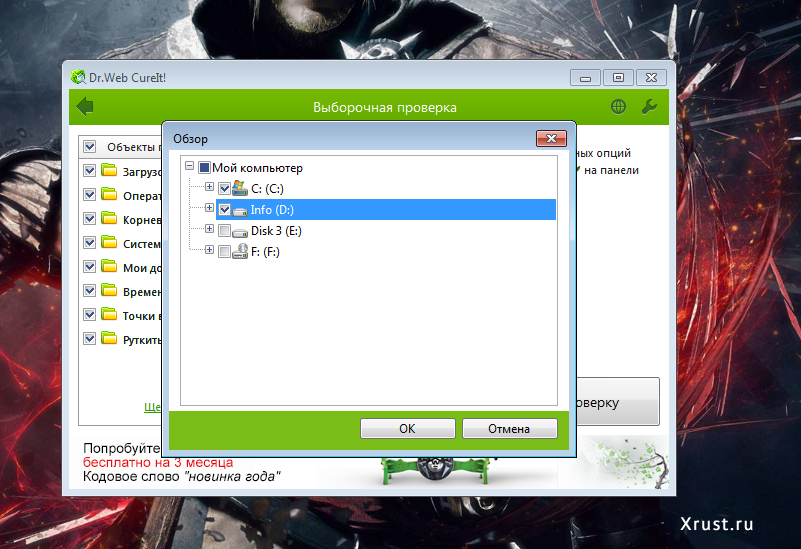
6. Выбираем жесткие диски
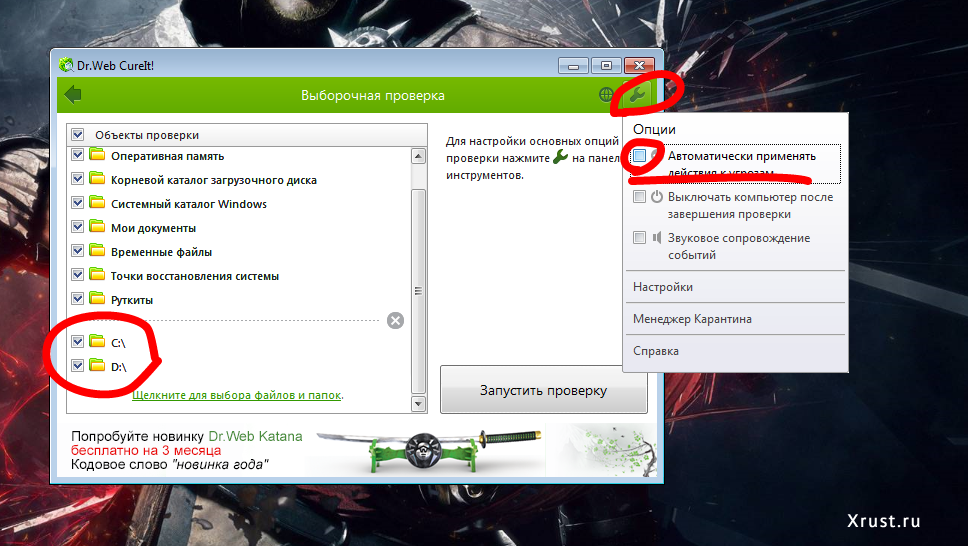
7. Нажимаем на значок ключа и выбираем "Автоматически принимать действия к угрозам"
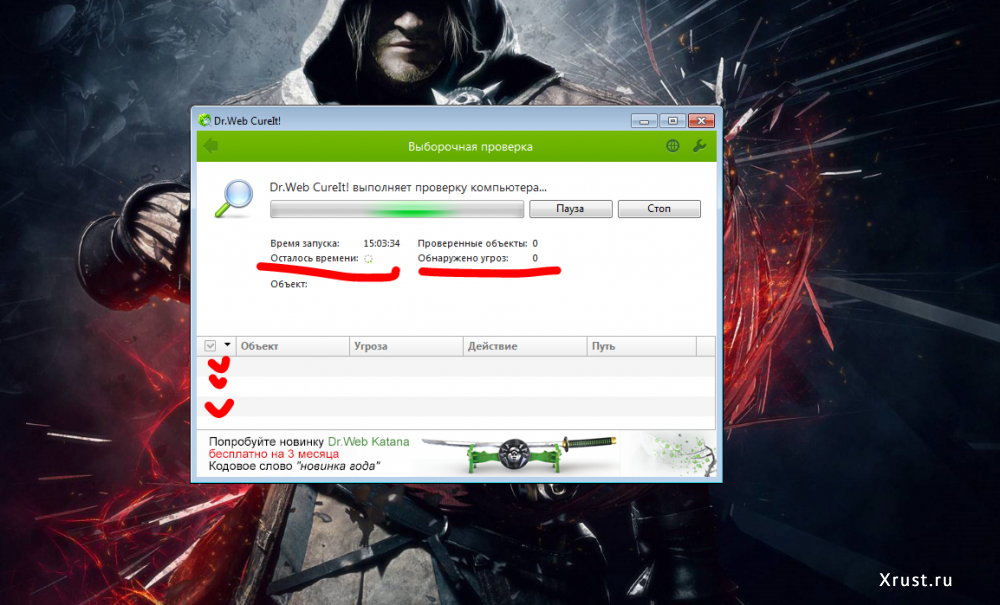
Запускаем проверку... Все найденный вирусы будут выведены в таблице окна проверки
Важно!!! Инструмент не сохраняет текущие настройки при выходе, поэтому нужно настраивать запуск при каждом следующем запуске. Xrust: Как удалить вирусы на компьютере с помощью Dr.Web CureIt!
xrust
Как удалить вирусы на компьютере с помощью Dr.Web CureIt!


Dr.Web CureIt! - это простой и бесплатный антивирус, который сканирует и удаляет вирусы, шпионские программы, рекламное ПО, руткиты и другие формы электронных угроз. Dr.Web CureIt! не защищает в режиме реального времени, поэтому он не может полностью защитить компьютеры от поступающих угроз; он хорошо подходит для удаления вирусов зараженного компьютера...
1. Скачиваем файл по ссылке
2. Запускаем скаченный файл
3. Соглашаемся и нажимаем продолжить
4. Нажимаем выбрать объекты
5. Ставим галочки на объекты проверки и... нажимаем щелкните для выбора файлов и папок
6. Выбираем жесткие диски
7. Нажимаем на значок ключа и выбираем "Автоматически принимать действия к угрозам"
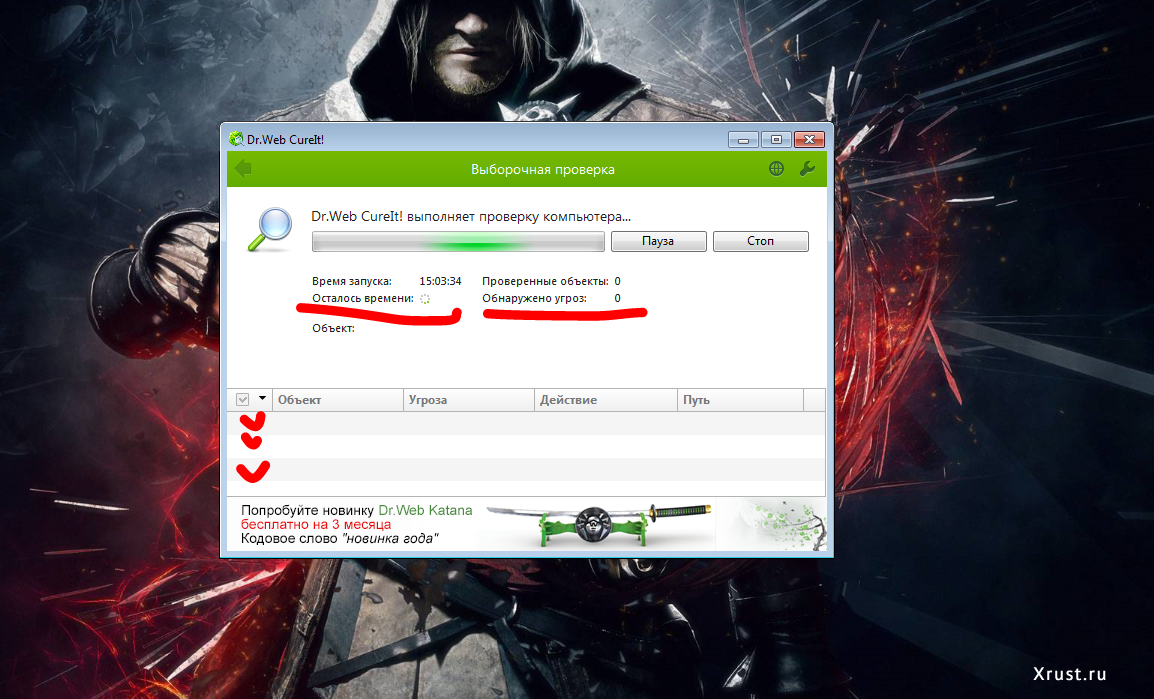
Запускаем проверку... Все найденный вирусы будут выведены в таблице окна проверки
Важно!!! Инструмент не сохраняет текущие настройки при выходе, поэтому нужно настраивать запуск при каждом следующем запуске. Xrust: Как удалить вирусы на компьютере с помощью Dr.Web CureIt!
xrust
Комментарии
Облачный бэкап открыл хакерам почту и Teams компаний
Хакеры получили доступ к средам Microsoft 365 как минимум 162 организаций. Они вошли не через пароли сотрудников, а от имени сервиса резервного копирования ConnectWise Cloud Backup, бывшего SkyKick. Сервис отключён, копии не делаются и не восстанавливаются, а как злоумышленники добыли ключ, пока неизвестно. Вход без человека Cloud Backup продают в основном провайдерам управляемых ИТ-услуг (MSP), то есть компаниям, которые обслуживают чужие офисы. Сервис копирует почту, файлы и данные Teams клиентов, чтобы их можно было вернуть после сбоя или случайного удаления, уточняет xrust. Для этого он регистрируется внутри Microsoft 365 организации как отдельное приложение с очень широкими правами. В терминах Microsoft Entra ID это «сервисный принципал». Чужие логины злоумышленникам не понадобились. По данным компании Todyl, они вошли в облако клиента как само приложение, подставив его секретный ключ. Вход делал скрипт, живой пользователь в процессе не участвовал, поэтому многофакторная